


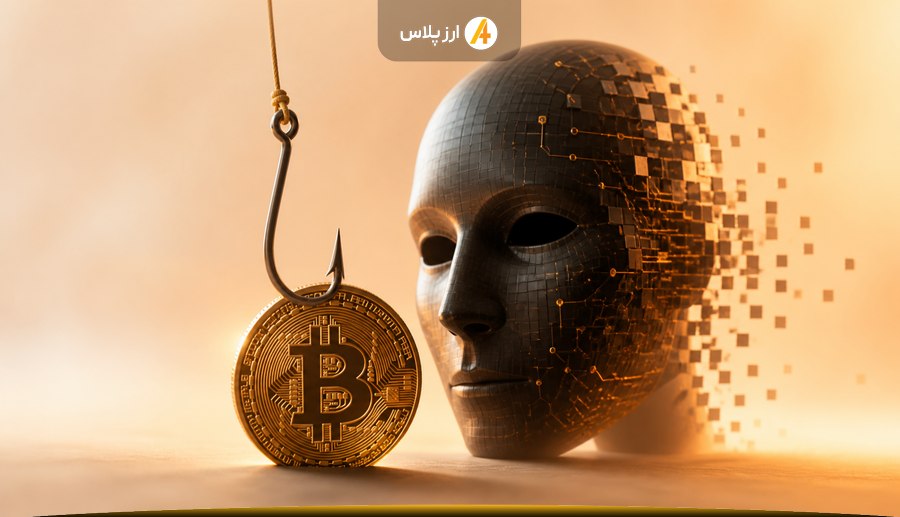
چانگپنگ ژائو، بنیانگذار بایننس، معتقد است خطر فوری هوش مصنوعی برای کاربران رمزارز نه شکستن رمزنگاری بیتکوین، بلکه تقویت فیشینگ و مهندسی اجتماعی با استفاده از دادههای افشاشده است. او میگوید مهاجمان میتوانند اطلاعات شخصی قدیمی را با پیامهای حرفهای تولیدشده توسط هوش مصنوعی ترکیب کنند و خود را بهجای افراد یا نهادهای قابل اعتماد جا بزنند.
ارزپلاس؛ یک پلتفرم با بینهایت فرصت سرمایهگذاری!
رمزارز، طلا، نقره، نفت و گاز
خرید حتی با ۱۰ هزار تومانژائو در پستی در شبکه ایکس تاکید کرد رمزنگاری بیتکوین نقطهضعف اصلی نیست و در صورت تبدیلشدن شکستن کدها به تهدیدی جدی، بانکها و بخش بزرگی از اینترنت که از رمزنگاری ضعیفتری استفاده میکنند، بیشتر در معرض خطر قرار میگیرند.
نگرانی درباره سناریوی بدبینانه
دیدگاه ژائو با هشدار جاستین دریک، پژوهشگر اتریوم، تفاوت دارد. دریک اوایل ماه جاری گفته بود صنعت باید برای سناریویی آماده شود که هوش مصنوعی بتواند در بدترین حالت، سازوکارهای ریاضی محافظتکننده از کیف پولها را در چند ماه، نه چند سال، بشکند. با این حال، تاکنون هیچ گزارشی از حمله عملی از این نوع مشاهده نشده است.
او پیشنهاد کرده بود دارندگان بزرگ دارایی، بهتدریج وجوه خود را به آدرسهایی منتقل کنند که کلید عمومی آنها پیشتر روی بلاکچین ظاهر نشده است.
تغییر سیاست افشای آسیبپذیریها در Bitcoin Core
همزمان، توسعهدهنده Bitcoin Core، از سیاست امنیتی تازهای خبر داده است. به گفته او، مدلهای زبانی بزرگ برخی نقصها را آسانتر قابل کشف کردهاند؛ بنابراین، نگهداشتن طولانیمدت جزئیات این آسیبپذیریها به صورت محرمانه، کارایی کمتری دارد و انتشار نسخههای اصلاحشده را به تأخیر میاندازد.
بر اساس این سیاست، آسیبپذیریهایی که بهراحتی قابل کشف هستند، در سریعترین زمان ممکن برای همه نسخههای پشتیبانیشده اصلاح میشوند و همراه با بهروزرسانی، اطلاعیه امنیتی دریافت میکنند. نقصهای متوسط و شدید تا پایان پشتیبانی از آخرین نسخه آسیبپذیر محرمانه میمانند؛ اما برای ایرادهای بحرانی احتمالاً روندی جداگانه در نظر گرفته خواهد شد.
نکته مهم: تهدید عملی فعلی، پیامها و ارتباطات جعلی است، نه یک حمله اثباتشده علیه رمزنگاری بیتکوین. کاربران باید نسبت به درخواستهای غیرمنتظره و پیامهایی که ظاهراً از مخاطبان آشنا ارسال شدهاند، احتیاط بیشتری داشته باشند.





دیدگاه خود را ثبت کنید